
Compte amb el fals avís d’Incasòl d’un ingrés de fiança: podria incloure un arxiu maliciós
Un missatge de correu electrònic fraudulent intenta enganyar els usuaris perquè descarreguin un arxiu que podria contenir ‘malware’ per accedir a les dades personals

Un missatge de correu electrònic fraudulent intenta enganyar els usuaris perquè descarreguin un arxiu que podria contenir ‘malware’ per accedir a les dades personals
Què s’ha dit?
Que Incasòl envia un correu avisant que s’ha realitzat l’ingrés d’una fiança amb un document adjunt que substitueix la notificació en paper.
Què en sabem?
Que Incasòl no envia documentació per correu electrònic si l’usuari no l’ha demanat específicament, i només envia notificacions a través de la plataforma des d’on es fan els tràmits.
Diversos usuaris han rebut en els darrers dies un correu electrònic suposadament enviat per Incasòl Fiances, el departament de l’Institut Català del Sòl que gestiona les fiances dels contractes de lloguer. El missatge informa d’un ingrés de fiança i adjunta un document que, diu, “substitueix la notificació en paper”. El correu electrònic conté el número de control (NC), el codi que es genera en dipositar la fiança i que és específic per a cada tràmit, com a prova de credibilitat. És FALS: es tracta d’una estafa.
L’adreça des que s’envia el correu electrònic no és del domini oficial de la Generalitat (@gencat.cat), i intenta enganyar l’usuari perquè obri un arxiu comprimit que podria contenir un aplicatiu maliciós. A més, Incasòl genera i emet documents com les notificacions a través de la plataforma de tràmits en línia, i només els envia per correu electrònic si l’usuari ho ha demanat específicament.
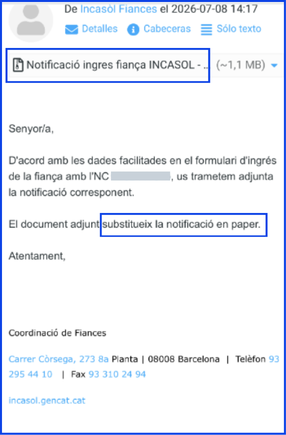
Un correu electrònic d’Incasòl Fiances avisa de l’ingrés d’una fiança i adjunta la notificació comprovant que substitueix el document en paper.
El departament de comunicació d’Incasòl ha confirmat a Verificat que “aquest adjunt no prové d’Incasòl” i que “tots els correus que provenen d’organismes de la Generalitat tenen el domini” de l’administració. L’entitat ha demanat que s’ignorin tots els correus amb arxius adjunts o enllaços sospitosos.
Els arxius comprimits, amb l’extensió .zip i la icona d’una carpeta amb una cremallera, solen ser eines per als estafadors perquè, quan estan protegits per una contrasenya, els ajuda a eludir alguns sistemes de detecció automàtica del correu electrònic.
Els proveïdors de correu solen escanejar el contingut dels adjunts per detectar programari maliciós. Un executable (.exe) o una aplicació (.apk, .ipa) sol quedar bloquejat directament pels filtres. En canvi, si aquest fitxer va dins d’un .zip protegit amb contrasenya, alguns detectors no poden obrir-lo ni analitzar-ne el contingut, cosa que en alguns sistemes de correu permet que passi sense ser escanejat
Ara bé, això no funciona sempre. Microsoft Defender (el sistema d’Outlook) escaneja tots els arxius .zip, i té mètodes per provar d’endevinar la contrasenya dels protegits, però si no la troba no pot estudiar-ne el contingut intern. Gmail, per altra banda, aplica una política més estricta i no permet adjuntar certs tipus de fitxers o quan es troben dins d’arxius comprimits, i això inclou els .zip que no poden escanejar.
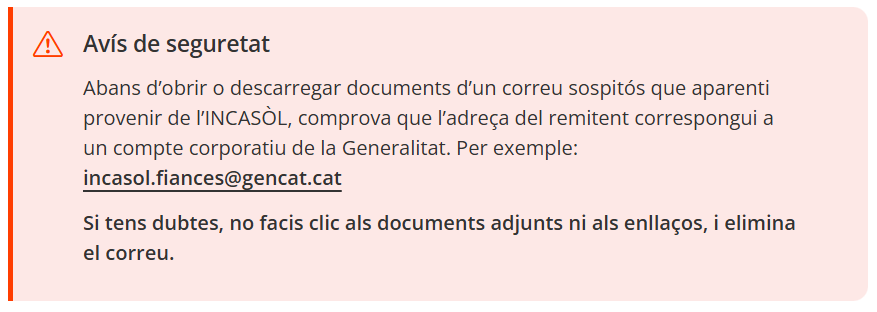
Com detectar que un correu electrònic és fraudulent
Aquesta suplantació es podria definir com a phishing, un tipus d’estafa en què els autors es fan passar per una empresa, banc o entitat per manipular l’usuari i fer que realitzi una acció que comprometi les seves dades. Si bé el més habitual és que acabi demanant expressament les dades bancàries, una modalitat menys freqüent busca que la víctima descarregui un arxiu maliciós, com descriu l’Institut de Ciberseguretat (Incibe).
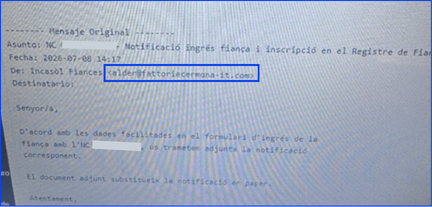
La primera recomanació és identificar l’usuari que ha enviat el missatge. En aquest cas, l’adreça és “alder@fattoriecermona-it.com”, que no coincideix amb el domini oficial de la Generalitat.
També és útil llegir amb atenció el contingut i detectar errors, com ara que el fitxer adjunt tingui errors ortogràfics com “ingres” o “INCASOL”, escrits sense accent. A més, hi ha inconsistències com la suposada substitució d’una notificació en paper. Actualment, Incasòl no envia documents en format físic excepte si l’usuari ho ha demanat expressament, i en aquest cas no reemplaçaria la petició amb un document digital enviat per correu electrònic.
L’Incibe ha detectat anteriorment campanyes de distribució de malware mitjançant el correu electrònic, caracteritzades per adjuntar un arxiu .zip que conté un fitxer amb “macros”, un llenguatge de programació que automatitza tasques i permet executar codi maliciós en obrir documents amb extensions habituals com .docx per Microsoft Word o .xlsx per Microsoft Excel.
Què podem fer davant de correus electrònics sospitosos
L’Incibe recomana que en cas de rebre un correu amb un arxiu comprimit que prové d’un remitent desconegut i amb un missatge molt breu, com és el cas del fals correu d’Incasòl Finances, cal eliminar-lo directament.
També insta a no obrir correus d’usuaris desconeguts o que no havíem sol·licitat i no contestar-los mai, revisar els enllaços i els arxius abans de clicar-los, desconfiar dels fitxers adjunts, i tenir el sistema operatiu del dispositiu i l’antivirus actualitzats.
En cas de ser víctima d’una estafa o tenir dubtes sobre missatges sospitosos, pots seguir els consells de l’Incibe i contactar amb l’Agència Catalana de Ciberseguretat mitjançant el telèfon gratuït 900 112 444 o el correu electrònic cert@ciberseguretat.cat o amb l’Incibe a través del telèfon gratuït 017, el WhatsApp 900 116 117 o el Telegram @INCIBE017.