
La Seguridad Social no envía mensajes para recoger una nueva tarjeta sanitaria, es una estafa
Un SMS fraudulento alerta de que si el usuario no obtiene la documentación, perderá derechos asistenciales, pero es falso. Se trata de una web maliciosa que roba los datos
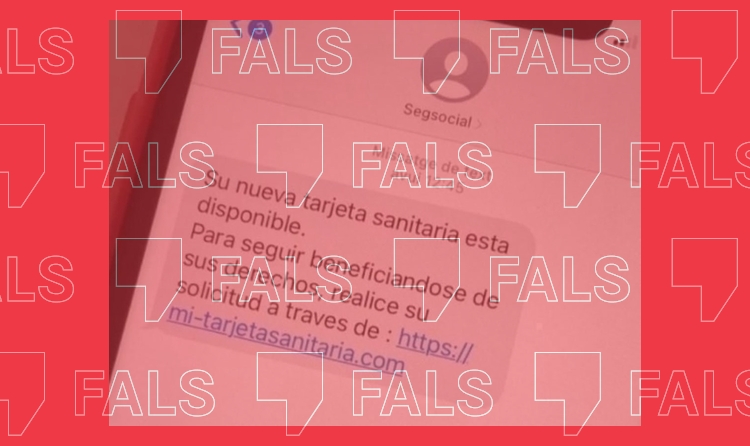
Un SMS fraudulento alerta de que si el usuario no obtiene la documentación, perderá derechos asistenciales, pero es falso. Se trata de una web maliciosa que roba los datos
¿Qué se ha dicho?
Que la Seguridad Social envía mensajes de texto para informar de que se ha emitido una nueva tarjeta sanitaria que debe solicitarse para mantener determinados derechos.
¿Qué sabemos?
Que se trata de una estafa por mensajería directa en la que los ciberdelincuentes se benefician de los datos de los usuarios. Que la Seguridad Social no envía este tipo de mensajes, aunque llevan años circulando.
Nos preguntáis a través del número de WhatsApp de Verificat (+34 695 225 233) por un mensaje de texto (SMS), supuestamente enviado por la Seguridad Social, en el que se informa a los usuarios de la renovación o emisión de una nueva tarjeta sanitaria. El mensaje incluye un enlace para completar una solicitud con el fin de que el usuario pueda “seguir beneficiándose de sus derechos”. Es FALSO.
Este intento de fraude es antiguo, tal y como informa el Instituto Nacional de Ciberseguridad (Incibe), y la web que aparece en el mensaje ya no funciona. Se trata de una campaña fraudulenta de mensajes de texto, correos electrónicos y cartas en papel que suplanta la identidad de la Seguridad Social y que circula desde hace años, como ya explicamos en 2024. La Administración no envía este tipo de mensajes.
«Su nueva tarjeta sanitaria está disponible. Para seguir beneficiándose de sus derechos, realice una solicitud a través de este enlace»
Cómo funciona la estafa del SMS de la Seguridad Social
El mensaje, enviado supuestamente por la Seguridad Social, informa de que el usuario tiene disponible una nueva tarjeta sanitaria y, posteriormente, le invita a entrar en un enlace para poder seguir beneficiándose de los derechos de acceso a la sanidad pública. Se trata de una campaña de phishing, una técnica de estafa que consiste en acceder a información personal y datos bancarios de las víctimas. Como explica el Incibe, esta técnica se ha utilizado mediante la suplantación de todo tipo de organismos y empresas, desde la Seguridad Social hasta Netflix.
La URL que aparece en el mensaje ya no está disponible, pero como advierte la Revista de la Seguridad Social, el uso de webs falsas es una práctica frecuente y, por tanto, es importante identificar el nombre del organismo y su logotipo oficial para poder averiguar si estamos o no ante la web real de la institución. En este caso, es importante destacar que Seguridad Social es un término genérico que incluye el Instituto Nacional de la Seguridad Social (INSS) o la Tesorería General de la Seguridad Social (TGSS), entre otros. Los organismos públicos se identifican mediante su nombre completo.
Por último, la Administración pública no suele enviar correos electrónicos o mensajes, sino que realiza sus notificaciones oficiales exclusivamente a través del buzón electrónico del ciudadano, según explica la Revista de la Seguridad Social. Además, advierte de que para cualquier gestión relacionada con un organismo público se necesita una identificación como el certificado digital, el DNI electrónico o el sistema Cl@ve.
Según ha explicado el Incibe a Verificat, en caso de recibir una notificación compatible con un organismo público, lo primero que hay que comprobar es la Carpeta Ciudadana o la Dirección Electrónica Habilitada Única (DEHÚ), para saber si efectivamente se trata de una notificación oficial.
Por último, las competencias sobre las tarjetas sanitarias corresponden a las comunidades autónomas y no al Ministerio de Sanidad. En este sentido, también han sido frecuentes las estafas en comunidades como Castilla-La Mancha, Andalucía o La Rioja, donde han circulado SMS o correos engañosos con enlaces que redirigen a páginas web fraudulentas, tal y como ha informado Maldita.
‘Phishing’ relacionado con la Seguridad Social o el Ministerio de Sanidad
Las agencias de fact-checking Verificat, Maldita o Newtral, miembros de la red internacional de fact-checkers (IFCN), llevamos años informando sobre campañas de phishing en las que los ciberdelincuentes se hacen pasar por la Seguridad Social, el Ministerio de Sanidad o el Sistema Nacional de Salud.
El phishing y el smishing son técnicas utilizadas para engañar al usuario y obtener su información personal a través de correos electrónicos (phishing) o por SMS (smishing); por eso suelen suplantarse entidades o empresas conocidas, utilizando temas que pueden apelar a las emociones de las víctimas para hacerlas actuar.
El Incibe advirtió de que este tipo de mensajes suelen utilizar un estilo alarmista o amenazante para incitar al destinatario a tomar medidas rápidas. Estos mensajes tienden a utilizar enlaces o archivos sospechosos que conducen a páginas web falsas o maliciosas. Por este motivo, plantean una serie de consejos para evitar ser víctima de estos fraudes:
- Si recibe un mensaje de texto de una fuente desconocida, no responda ni haga clic en ningún enlace que pueda incluir.
- Si recibe un mensaje de texto de una empresa u organización conocida, verifique la autenticidad del mensaje antes de hacer clic o proporcionar información.
- Mantenga actualizado el software de seguridad, las aplicaciones y el sistema operativo de su teléfono móvil.
- Si no dispone de él, considere instalar un software de seguridad móvil en su dispositivo.
- Active la autenticación de dos factores siempre que un servicio lo permita.