

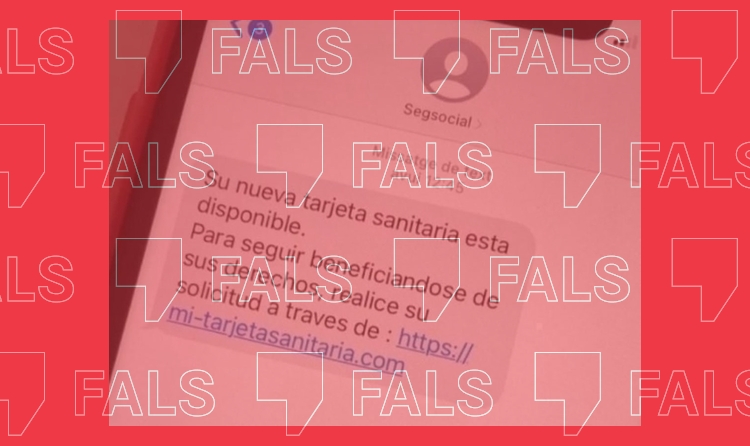
Què s’ha dit?
Que la Seguretat Social envia missatges de text per informar que s’ha emès una nova targeta sanitària que s’ha de demanar per mantenir alguns drets.
Què en sabem?
Que es tracta d’una estafa per missatgeria directa on els ciberdelinqüents es beneficien de les dades dels usuaris. Que la Seguretat Social no envia aquest tipus de missatges, però que fa anys que circulen.
Ens pregunteu a través del número de WhatsApp de Verificat (+34 695 225 233) per un missatges de text (SMS), suposadament enviat per la Seguretat Social, en què s’informa als usuaris de la renovació o l’emissió d’una nova targeta sanitària. El missatge inclou un enllaç per completar una sol·licitud per tal que l’usuari pugui «continuar beneficiant-se dels seus drets”. És FALS.
Aquest intent de frau és antic, tal com informa l’Institut Nacional de Ciberseguretat (Incibe), i el web que apareix al missatge ja no funciona. Es tracta d’una campanya fraudulenta de missatges de text, correus electrònics i cartes en paper que suplanten la identitat de la Seguretat Social i que circula des de fa anys, com ja vam explicar el 2024. L’Administració no envia aquest tipus de missatges.
«La seva nova targeta sanitària està disponible. Per continuar beneficiant-se dels seus drets, realitzi una sol·licitud a través d’aquest link»
Com funciona l’estafa de l’SMS de la Seguretat Social
El missatge, enviat suposadament, per la Seguretat Social informa que l’usuari té disponible una nova targeta sanitària i, posteriorment, se’l convida a entrar en un enllaç per poder continuar beneficiant-se dels drets d’accés a la sanitat pública. Es tracta d’una campanya de phishing, una tècnica d’estafa que consisteix en enganyar l’usuari per accedir a la seva informació personal i dades bancàries. Com explica l’Incibe, aquesta tècnica s’ha fet servir mitjançant la suplantació de tot tipus d’organismes i empreses, des de la Seguretat Social fins a Netflix.
La URL que apareix en el missatge ja no està disponible, però com adverteix la Revista de la Seguretat Social, l’ús de webs falsos és una pràctica freqüent, i per tant és important identificar el nom de l’organisme i el seu logotip oficial per poder esbrinar si ens trobem o no davant el web real de la institució. En aquest cas, és important destacar que Seguretat Social és un terme genèric que inclou l’Institut Nacional de la Seguretat Social (INSS) o la Tresoreria General de la Seguretat Social (TGSS), entre altres. Els organismes públics s’identifiquen mitjançant el seu nom complet.
Finalment, l’Administració pública no sol enviar correus electrònics o missatges, sinó que realitza les seves notificacions oficials exclusivament a través de la bústia electrònica del ciutadà, segons explica la Revista de la Seguridad Social. A més, adverteix que per a qualsevol gestió relacionada amb un organisme públic es necessita una identificació com el certificat digital, el DNI electrònic o el sistema Cl@ve.
Segons ha explicat l’Incibe a Verificat, en el cas de rebre una notificació compatible amb un organisme públic, el primer que cal comprovar és la Carpeta Ciutadana o l’Adreça Electrònica Habilitada Única (DEHÚ), per saber si efectivament es tracta d’una notificació oficial.
Finalment, les competències de les targetes sanitàries és de les comunitats autònomes i no del Ministeri de Sanitat. En aquest sentit, també han estat freqüents estafes en comunitats com Castella-La Manxa, Andalusia o La Rioja, on han circulat SMS o correus enganyosos amb enllaços que redirigeixen a pàgines web fraudulentes, tal com ha informat Maldita.
‘Phishing’ relacionat amb la Seguretat Social o el Ministeri de Sanitat
Les agències de fact-checking Verificat, Maldita o Newtral, membres de la xarxa internacional de fact-checkers (IFCN), fa anys que informem de campanyes de phishing en les quals els ciberdelinqüents es fan passar per la Seguretat Social, el Ministeri de Sanitat o el Sistema Nacional de Salut.
El phishing i el smishing són tècniques utilitzades per enganyar l’usuari i obtenir la seva informació personal a través de correus electrònics (phishing) o SMS (smishing); per això es solen suplantar entitats o empreses conegudes, emprant temes que poden apel·lar a les emocions de les víctimes per fer-les actuar.
L’Incibe va advertir que aquest tipus de missatges solen emprar un estil alarmista o d’amenaça, per incitar el destinatari a prendre mesures ràpides. Aquests missatges tendeixen a utilitzar enllaços o arxius sospitosos que porten a pàgines web falses o malicioses. Per aquest motiu, plantegen una sèrie de consells per evitar ser víctima d’aquests fraus:
- Activeu l’autenticació de dos factors sempre que un servei ho permeti.
- Si rebeu un missatge de text d’una font desconeguda, no respongueu ni feu clic en cap enllaç que pugui incloure.
- Si rebeu un missatge de text d’una empresa o organització coneguda, verifiqueu l’autenticitat del missatge abans de fer clic o proporcionar informació.
- Manteniu el vostre programari de seguretat, aplicacions i sistema operatiu actualitzats al telèfon mòbil.
- Si no en teniu, considereu instal·lar un programari de seguretat mòbil al vostre dispositiu.

Envia'ns per WhatsApp el que vulguis verificar i ens hi posarem
695 225 233


Articles relacionats
No s'han trobat articles relacionats
Especials
Xarxes socials: com impacten en la salut i desenvolupament dels menors?
Oferim dades verificades sobre l’ús de xarxes socials per part d’infants i adolescents
Habitatge: estem davant d’un canvi de model?
Radiografiem l’estat de l’habitatge a Barcelona i Catalunya i aportem dades sobre els punts més candents del debat públic
Catalunya en dades
Consulta les preocupacions ciutadanes i les temàtiques que han centrat la campanya electoral del 12-M


